MikroTik'i internete açmadan (offline) kurulum
İki kurulum yolu var. Otomatik kurulum'da (Mikrotik Entegrasyon Rehberi) Useroam paneli internet üzerinden cihazınıza bağlanır. Offline kurulum'da (bu sayfa) cihazınız dışarıya hiç açılmaz: panel size iki soru sorar, kurulum script'ini sizin cihazınıza göre hazırlar ve cihazın terminaline yapıştıracağınız tek satırı verir. İki yol da misafir girişini, Useroam girişini (RADIUS) ve 5651 loglamasını kurar.
Ne işe yarar?
Bu sayfa, MikroTik cihazınızı internete açmadan, yani Useroam panelinin cihaza bağlanmasına izin vermeden Useroam'a bağlamayı anlatır. Panelin offline kurulum sihirbazı cihazınıza bağlanmaz; misafir ağının ve internet çıkışının hangi arayüzde olduğunu size sorar ve kurulum script'ini buna göre üretir. Cihaz yalnız dışarıya doğru konuşur: script'i ve karşılama sayfalarını panelden indirir, misafir girişini Useroam'a sorar ve 5651 kayıtlarını Useroam'a gönderir. Cihazınıza yönetim kullanıcısı, web servisi ya da dışarıdan yönetim erişimi eklenmez.
Ne zaman kullanılır?
- Güvenlik politikanız gereği cihazın yönetim servisini (HTTPS) internete açmak istemiyorsunuz.
- Cihaz başka bir modemin ya da operatörün ortak IP'sinin (CGNAT) arkasında ve dışarıdan ulaşılamıyor.
- Otomatik kurulumda USEROAM: device registered, but the panel could NOT connect back. hatası aldınız ve port yönlendirmesi yapamıyorsunuz (aşağıdaki "Useroam cihaza ulaşamıyorsa" bölümü).
- Müşterinizin ağ politikası gereği cihaz yalnız dışarıya çıkabiliyor, dışarıdan hiçbir bağlantı kabul etmiyor.
Offline kurulumda neler çalışır?
| Özellik | Offline kurulumda | Açıklama |
|---|---|---|
| Misafir girişi (SMS, WhatsApp, kupon, otel ve diğer giriş yöntemleri) | Çalışır | Cihaz girişi RADIUS ile Useroam'a sorar. Karşılama sayfası Useroam'dan açılır. |
| Oturum kayıtları (süre, veri miktarı) | Çalışır | Cihaz 5 dakikada bir oturum bilgisi gönderir. |
| Aktif Misafirler listesi | Çalışır | Liste cihazın gönderdiği oturum kayıtlarından çizilir. Listeden bağlantı kesme düğmesi yoktur. |
| 5651 loglama | Çalışır | Cihaz kayıtları UDP 514 ile Useroam'a gönderir. Panelde 5651 Loglama açık olmalıdır. |
| Engelli Kullanıcılar | Çalışır | Engellenen misafir bir sonraki girişinde reddedilir. O an açık olan oturumu kapanmaz. |
| Grup ayarları (hız, kota, süre, boşta kalma, cihaz sayısı) | Çalışır, girişte uygulanır | Ayarlar misafir giriş yaparken cihaza gönderilir. Grubu sonradan değiştirirseniz misafir yeniden giriş yapınca geçerli olur. Grupta cihaz profili ya da adres listesi adı yazdıysanız cihazda aynı adla elle oluşturulmuş olmalıdır. |
| MikroTik Yönetimi konsolu | Çalışmaz | Konsol cihaza internet üzerinden bağlanır. Offline cihazda Cihaza ulaşılamıyor... uyarısı görürsünüz. Yalnız Kurulum bölümü açılır; bu sayfadaki offline sihirbaz odur. |
| Panelden misafirin bağlantısını kesme ya da cihazda anında engelleme | Çalışmaz | Bu işlemler cihaza bağlanmayı gerektirir. |
| Hız paketi satışı | MikroTik'te yok | Otomatik kurulumda da yoktur. |
Başlamadan önce
- RouterOS 7.1 veya üzeri. Sürümünüzü terminalde
/system resource printile görürsünüz (version satırı). - Winbox ve cihazda yönetici hesabı. Winbox'ı Cihaz Ayarları > Kurulum sekmesindeki bağlantıdan indirebilirsiniz.
- Cihazın internete çıktığı dış (public) IPv4 adresi. Cihaz bir modemin arkasındaysa modemin dış adresidir. Bu adres panelde Cihaz Adresi olarak birebir yazılı olmalıdır: cihaz kurulum script'ini indirirken panel isteğin hangi adresten geldiğine bakar, adres farklıysa script'i vermez. Useroam misafir girişini ve 5651 kayıtlarını da bu adrese göre tanır. Adresi bilmiyorsanız cihazın bağlı olduğu ağdaki bir bilgisayardan "what is my ip" gibi bir sitede görebilirsiniz.
- Cihaz dışarıya çıkabilmeli: panel.useroam.com adresine HTTPS (TCP 443), RADIUS için UDP 1812 ve 1813, 5651 kayıtları için UDP 514. Dışarıdan cihaza açılması gereken bir port yoktur.
- Misafir ağının hangi arayüzde olacağı. Misafir erişim noktasını (AP) bağladığınız port ya da bu portun bağlı olduğu köprü (bridge).
Adım adım
(Yalnız RouterOS 7.23.3 ve üzeri) Cihaz modunu açın. Winbox'ta New Terminal açın, aşağıdaki satırı yapıştırıp Enter'a basın, ardından cihazın elektriğini çekip yeniden takın. Bu sürümlerde cihaz modu açılmadan hotspot kurulamaz. Sürümünüz daha eskiyse bu adımı atlayın. Aynı uyarı panelde sarı kutu olarak da görünür.
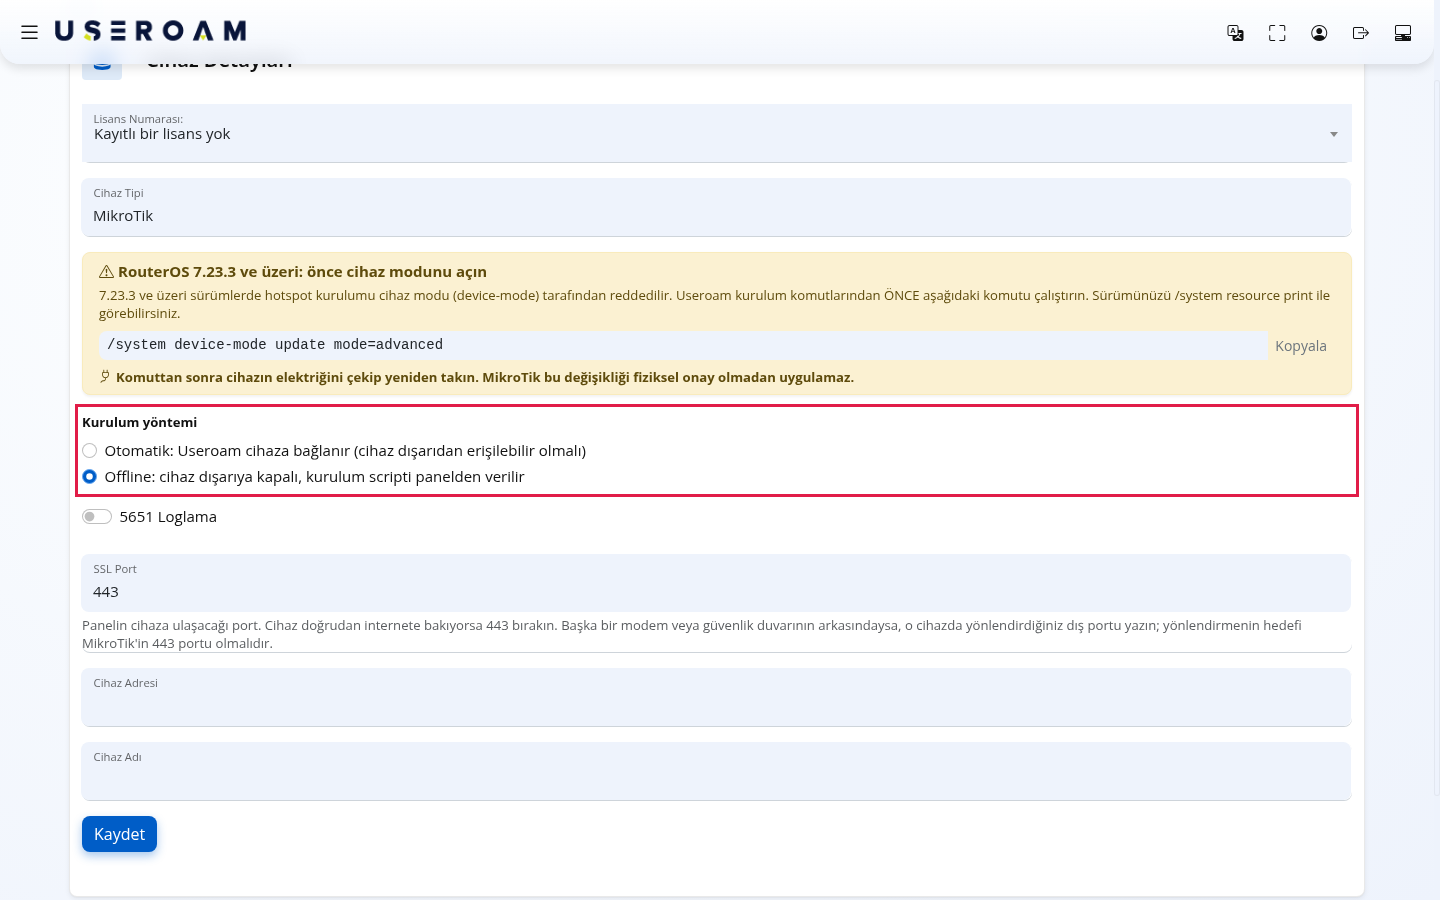
/system device-mode update mode=advancedCihazı panele ekleyin ve Offline'ı seçin. Cihaz Seçimi > Yeni Cihaz'da Cihaz Tipi olarak MikroTik'i seçin. Hemen altında Kurulum yöntemi çıkar; Offline: cihaz dışarıya kapalı, kurulum scripti panelden verilir seçeneğini işaretleyin. Cihaz Adresi'ne cihazın dış IPv4 adresini (ör. 203.0.113.10) yazın, 5651 Loglama'yı açın ve Kaydet'e basın. SSL Port offline kurulumda kullanılmaz; 443 kalabilir. Kayıttan sonra panel sizi doğrudan offline kurulum sihirbazına götürür.
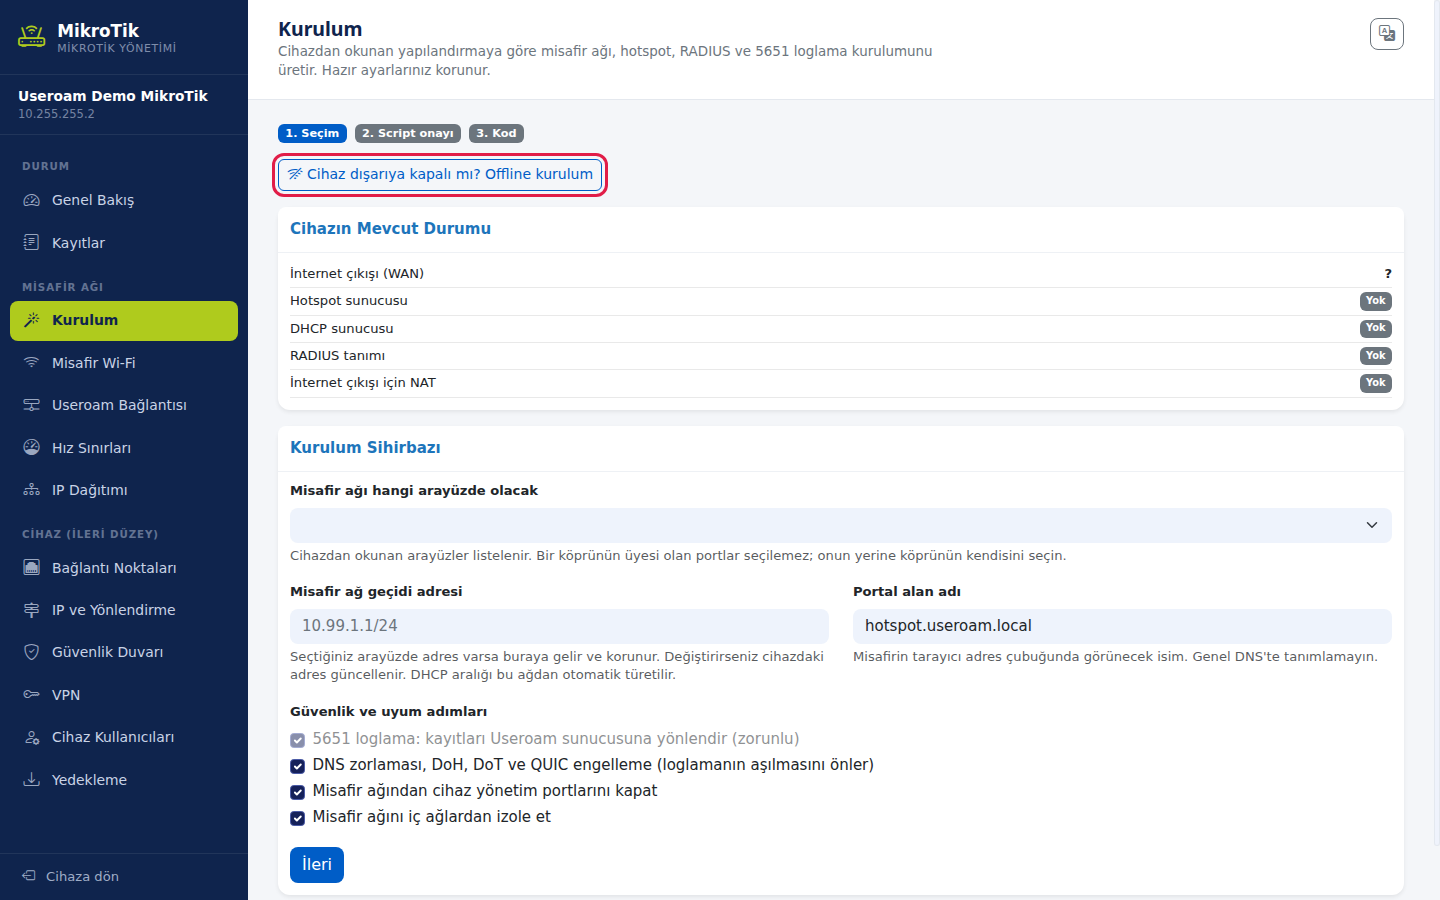
Cihaz zaten panelde ekliyse bu adımı atlayın: sol menüden Cihaz Ayarları'nı açın, Kurulum sekmesine geçin ve Cihaz dışarıya kapalı mı? Offline kurulum düğmesine basın. Bu düğme, panelin cihaza bağlanamadığı (Firewall API bağlantısı olmayan) MikroTik cihazlarda da görünür. MikroTik Yönetimi konsolundaki Kurulum bölümünün en üstünde de aynı bağlantı vardır.
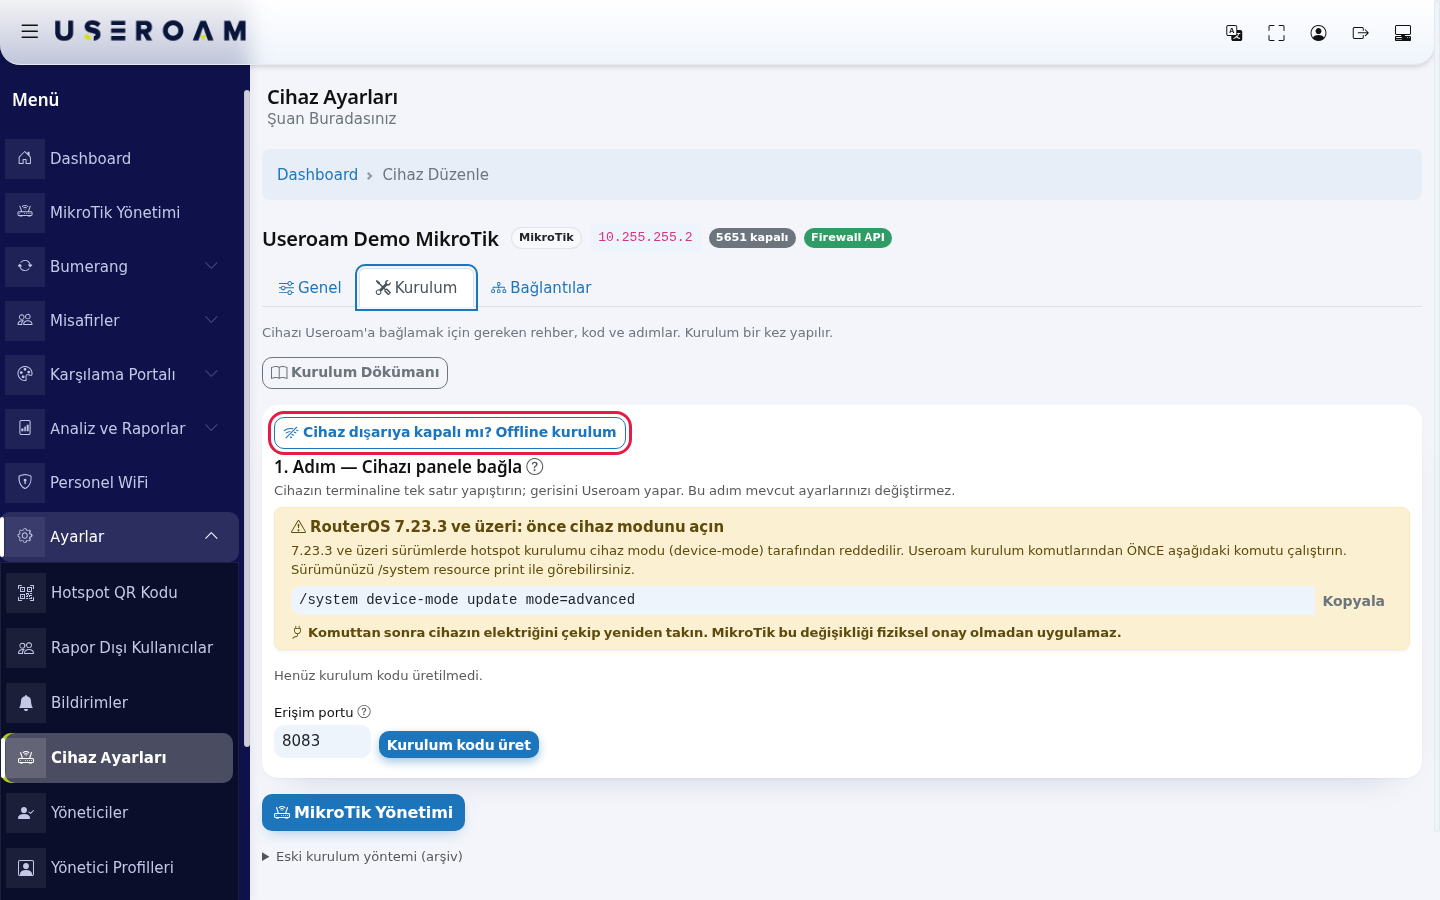
Offline kurulumda Kurulum sekmesindeki Kurulum kodu üret düğmesine basmayın. O düğme otomatik kurulum içindir.
Cihazdaki iki arayüzün adını bulun. Winbox'ta terminale aşağıdaki satırları tek tek yazın. Bu komutlar yalnız okur, hiçbir şeyi değiştirmez.
/interface print /interface bridge port print /ip route print where dst-address=0.0.0.0/0- İnternet çıkışı (WAN): üçüncü komutun çıktısında aktif varsayılan rotanın çıktığı arayüz (ör. ether1 ya da pppoe-out1). Winbox'ta IP > Routes'ta 0.0.0.0/0 satırındaki arayüzdür.
- Misafir arayüzü: misafir erişim noktasının bağlı olduğu port ya da köprü (ör. ether3 ya da bridge-misafir). İkinci komutta bir köprünün üyesi olarak görünen portu yazmayın, köprünün kendisini yazın. İnternet arayüzünü yazmayın.
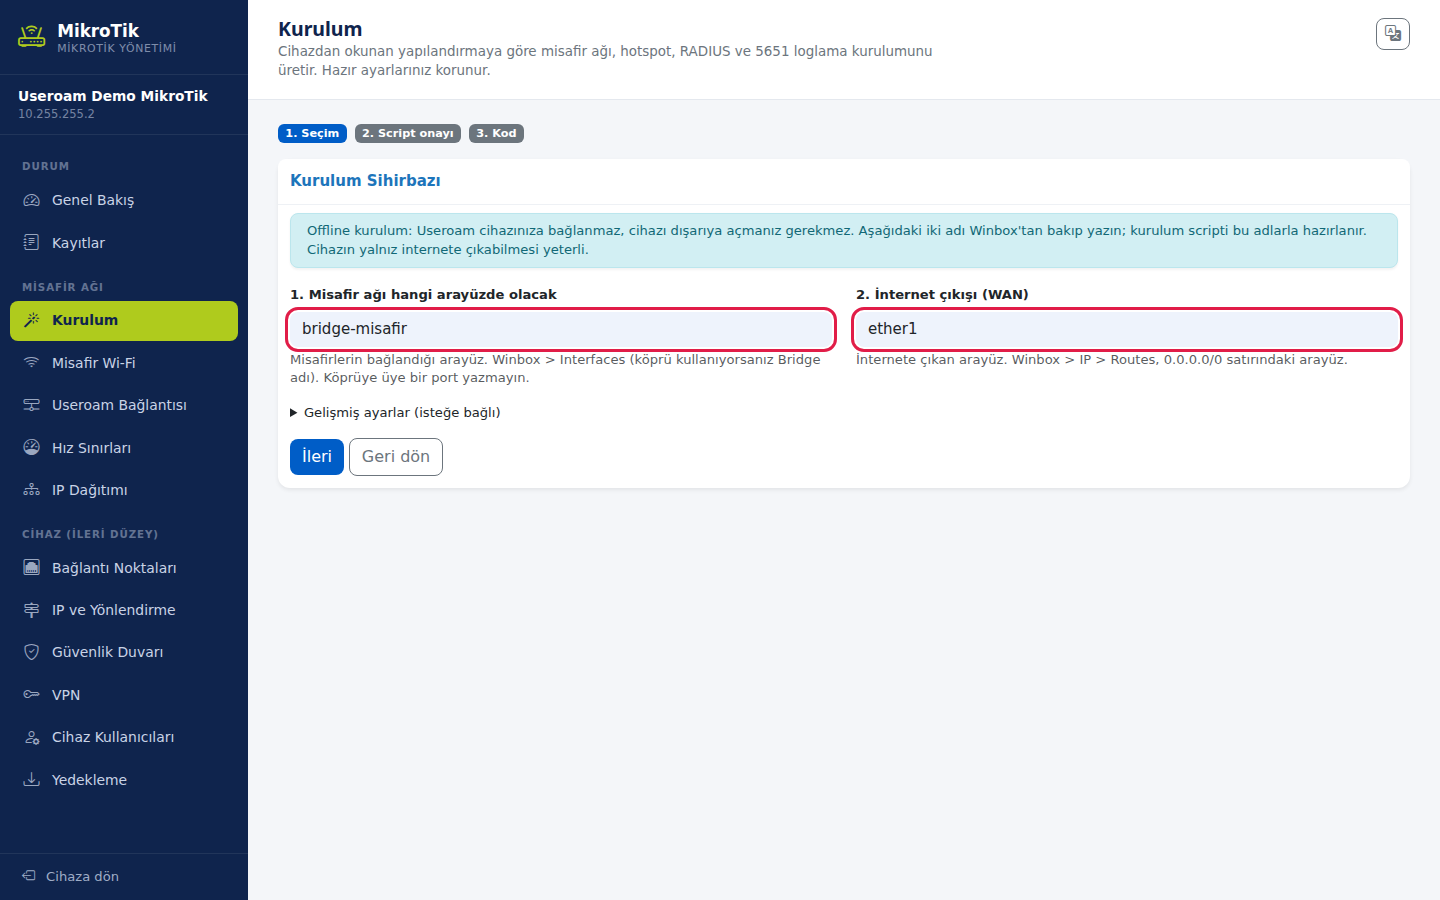
Sihirbazda iki adı yazın. Kurulum Sihirbazı kartının üstündeki mavi kutuda Offline kurulum: Useroam cihazınıza bağlanmaz, cihazı dışarıya açmanız gerekmez... yazar. 1. Misafir ağı hangi arayüzde olacak kutusuna misafir arayüzünün adını (ör. bridge-misafir), 2. İnternet çıkışı (WAN) kutusuna internet arayüzünün adını (ör. ether1) yazın. Adları cihazda göründüğü gibi, büyük ve küçük harfe dikkat ederek yazın.
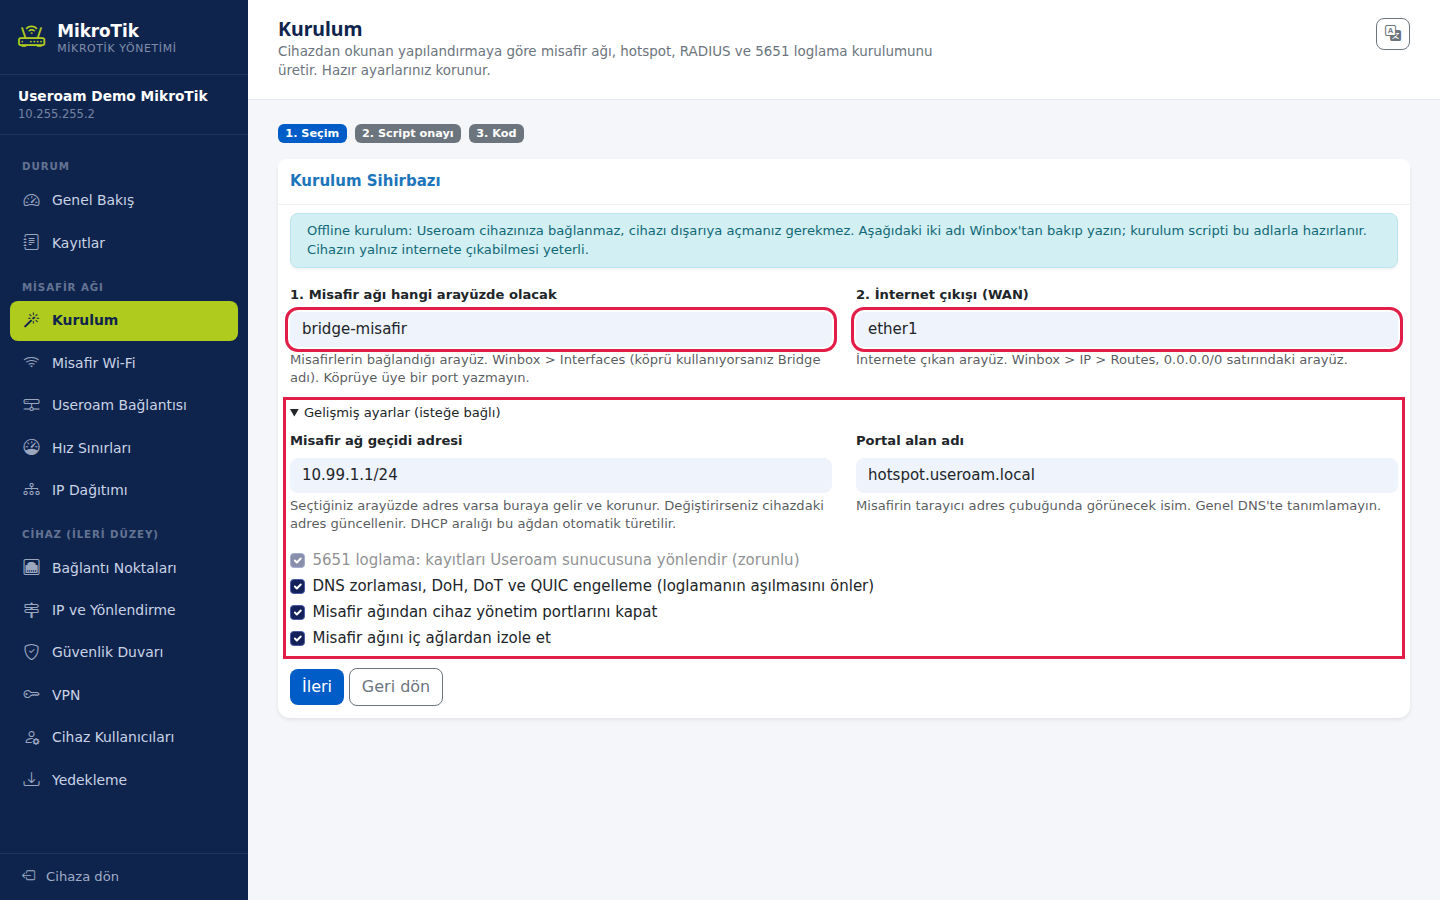
(İsteğe bağlı) Gelişmiş ayarları kontrol edin. Gelişmiş ayarlar (isteğe bağlı) satırına basarsanız dört ayar açılır: Misafir ağ geçidi adresi (varsayılan 10.99.1.1/24), Portal alan adı (varsayılan hotspot.useroam.local) ve güvenlik kutuları. Offline kurulumda panel cihazınızı okuyamaz: misafir arayüzünde zaten bir adres varsa ve korumak istiyorsanız o adresi buraya yazın, yoksa script arayüzün adresini bu kutudaki değerle değiştirir. Güvenlik kutularının dördü de işaretli gelir; ilki (5651 loglama) kaldırılamaz, diğerlerini işaretli bırakmanızı öneririz. Emin değilseniz bu bölüme dokunmayın.
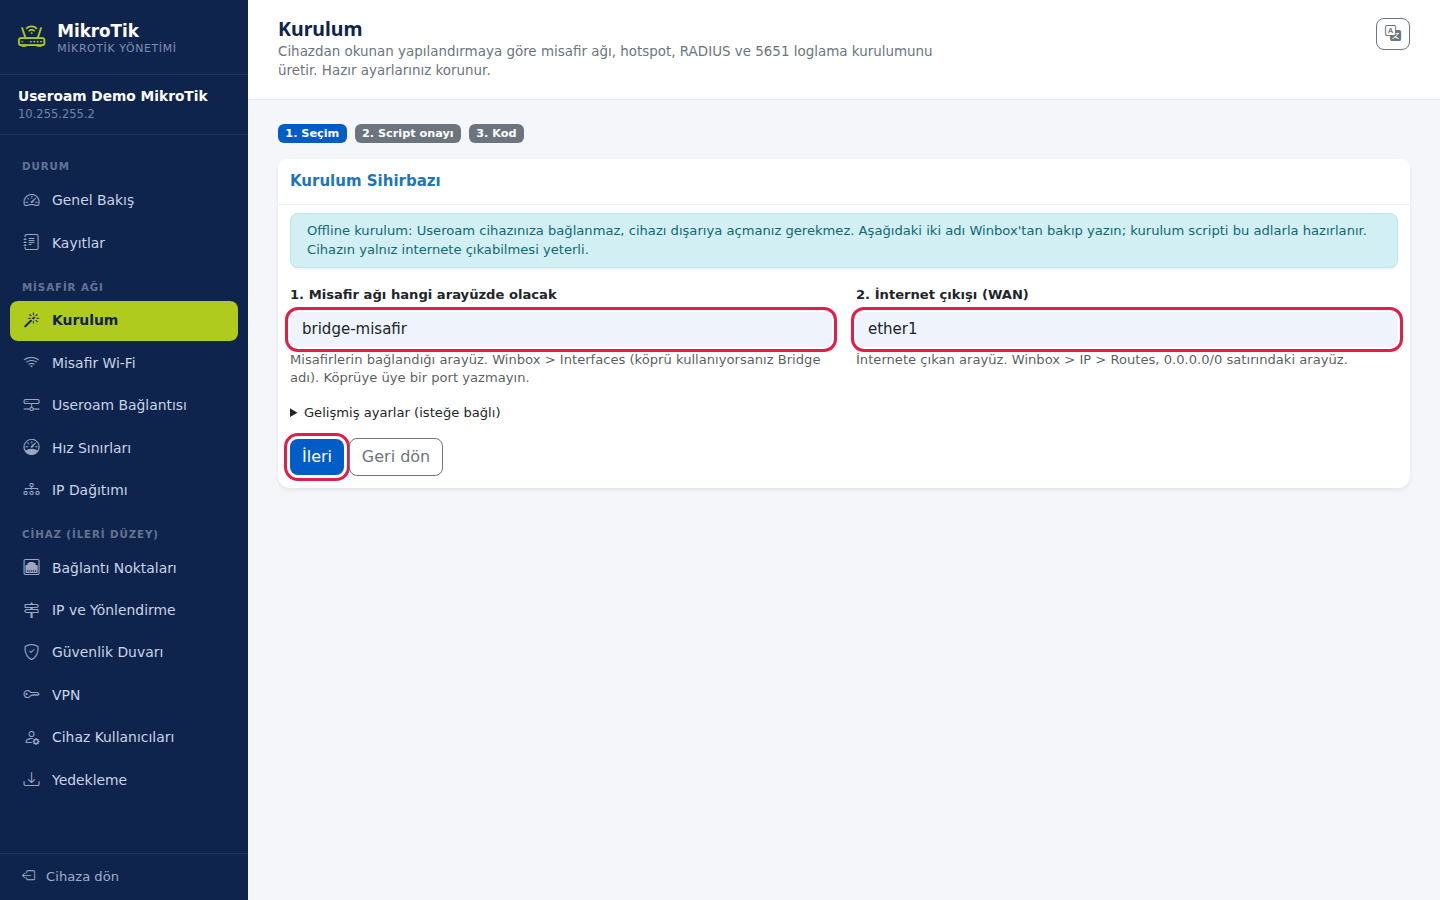
İleri'ye basın. Panel script'i sizin yazdığınız adlarla üretir ve 60 dakika geçerli, tek kullanımlık bir kurulum kodu hazırlar. Bu düğme cihaza hiçbir şey yazmaz. Bu cihaz için daha önce üretilmiş, kullanılmamış kodlar geçersiz olur. Bir kutu boşsa ya da adda izin verilmeyen bir karakter (boşluk, Türkçe harf gibi) varsa tarayıcı kutunun yanında uyarı gösterir ve form gönderilmez. İki ad aynıysa kırmızı Seçilen arayüz cihazda bulunamadı. Sayfayı yenileyip tekrar deneyin. uyarısı çıkar; farklı iki ad yazıp tekrar deneyin.
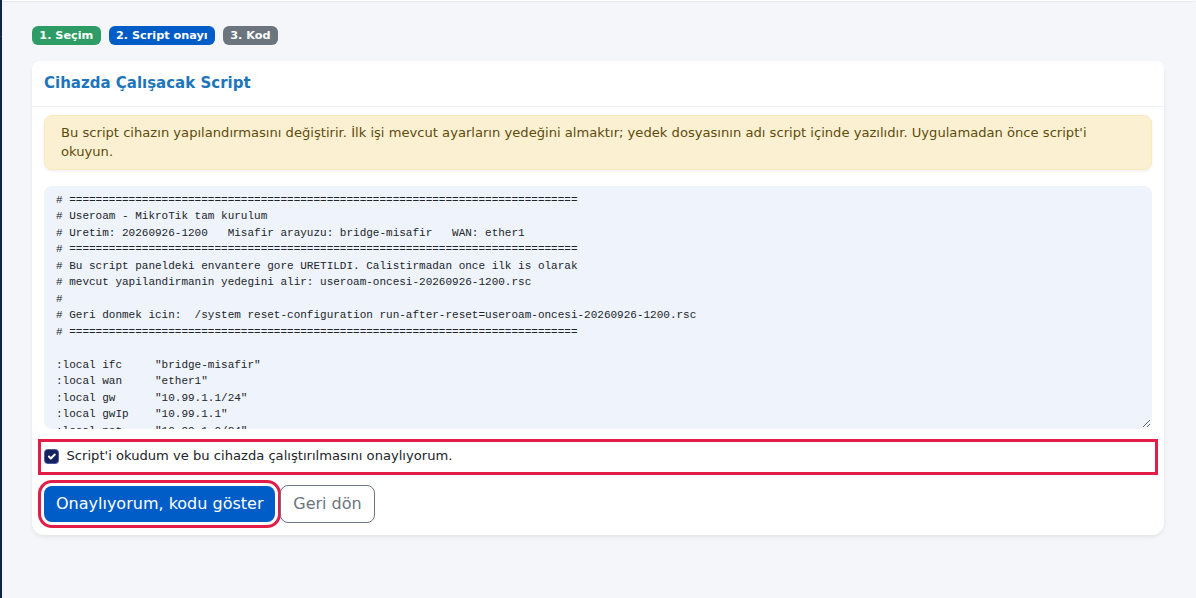
Script'i okuyup onaylayın. Üstteki adım rozetlerinde 2. Script onayı maviye döner ve Cihazda Çalışacak Script kartı açılır. Script'in ne yaptığı MikroTik Kurulum Sihirbazı sayfasındaki "Script cihazda ne yapar?" tablosunda sade dille anlatılır. Okuduktan sonra Script'i okudum ve bu cihazda çalıştırılmasını onaylıyorum. kutusunu işaretleyin ve Onaylıyorum, kodu göster'e basın.
Satırı kopyalayın. Kurulum Kodu kartında Script onaylandı. Aşağıdaki satırı cihazın terminaline yapıştırın. yazar. Cihazın terminaline yapıştırılacak tek satır kutusunun yanındaki Kopyala'ya basın. Kod bu saate kadar geçerli satırındaki saatten önce uygulayın.
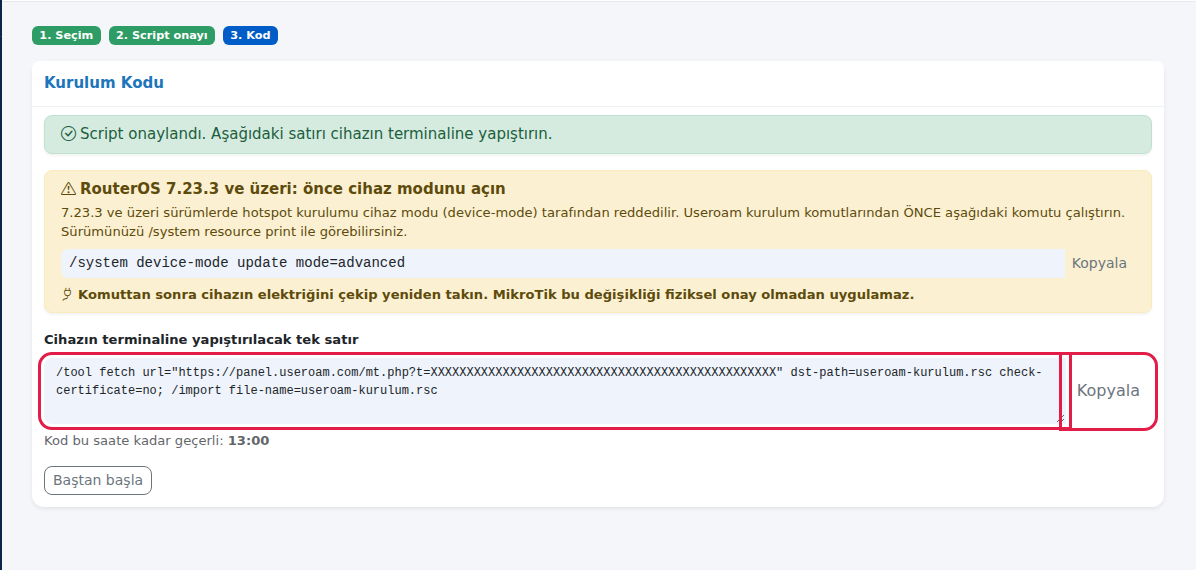
Satırı cihazın terminaline yapıştırın. Winbox'ta New Terminal açın, satırı yapıştırıp Enter'a basın. Cihaz script'i panelden indirir ve çalıştırır. İlk iş olarak mevcut ayarlarınızın yedeği useroam-oncesi-<tarih-saat>.rsc dosyasına alınır. Ardından her adım için Useroam: ile başlayan bir satır akar; karşılama sayfası dosyaları da panelden kendiliğinden indirilir (Useroam: portal sayfalari yuklendi).
Sonda panelin cihaza geri bağlanmayı denediği satırlar çıkar. Offline kurulumda panel cihaza bağlanamayacağı için burada USEROAM: device registered, but the panel could NOT connect back. ve port yönlendirmesi isteyen satırlar görebilirsiniz. Bu beklenen bir sonuçtur, hata değildir; port yönlendirmesi yapmanız gerekmez. USEROAM: setup applied, but the panel could not be notified. satırı da kurulumun uygulandığını gösterir.
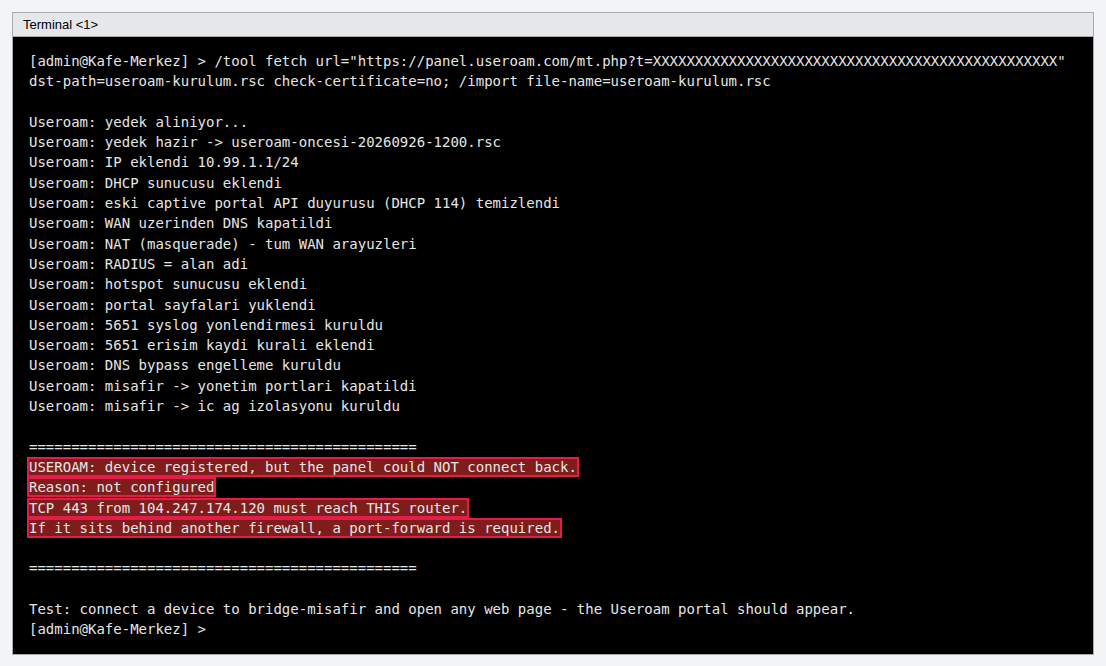
Görsel örnek bir terminal çıktısıdır; satırlar script'in kendi mesajlarıdır. Reason satırındaki metin cihaza göre değişebilir. USEROAM WARNING: ... step failed, continuing. ile başlayan bir satır görürseniz o adım uygulanmamıştır; satırı not edip destek ekibimize yazın.
Kurulumu cihazda kontrol edin. Aşağıdaki komutlar yalnız okur. Her birinin çıktısında sağdaki değerleri arayın:
Komut Çıktıda görmeniz gereken /radius printservice=hotspot, adres panel.useroam.com (ya da 104.247.174.120), açıklama useroam-radius /ip hotspot printMisafir arayüzünüz ve useroam-profile /file print where name~"hotspot/login"hotspot/login.html dosyası /system logging action print where name=useroamremoteremote=104.247.174.120, remote-port=514 /ip firewall filter print where comment~"useroam"useroam-5651-log kuralı listenin başında Misafir girişini deneyin ve panelde doğrulayın. Bir telefonu misafir Wi-Fi'ına bağlayın ve bir web sayfası açın: Useroam karşılama sayfası açılmalı. Giriş yapın. Ardından panelde:
- Misafirler > Aktif Misafirler'de telefonun oturumu görünmeli (Aktif Misafirler).
- Analiz ve Raporlar > 5651 Logları'nda bu cihaz için kayıt oluşmalı (5651 Logları).
Offline sihirbazdaki alanlar ve düğmeler
| Alan / düğme | Ne yapar | Örnek |
|---|---|---|
| Kurulum yöntemi (Yeni Cihaz, yalnız MikroTik seçilince) | Otomatik: Useroam cihaza bağlanır (cihaz dışarıdan erişilebilir olmalı) ya da Offline: cihaz dışarıya kapalı, kurulum scripti panelden verilir. Offline seçiliyse kayıttan sonra doğrudan offline sihirbaz açılır; otomatikte Cihaz Ayarları'na dönülür. | Offline |
| Cihaz dışarıya kapalı mı? Offline kurulum | Cihaz Ayarları > Kurulum sekmesinde ve MikroTik Yönetimi > Kurulum'un üstünde. Offline sihirbazı açar. | |
| 1. Misafir ağı hangi arayüzde olacak | Misafirlerin bağlandığı arayüzün cihazdaki adı. Altında: Misafirlerin bağlandığı arayüz. Winbox > Interfaces (köprü kullanıyorsanız Bridge adı). Köprüye üye bir port yazmayın. En fazla 32 karakter; harf, rakam, nokta, tire ve alt çizgi. | bridge-misafir |
| 2. İnternet çıkışı (WAN) | İnternete çıkan arayüzün adı. Altında: İnternete çıkan arayüz. Winbox > IP > Routes, 0.0.0.0/0 satırındaki arayüz. Misafir arayüzüyle aynı olamaz. | ether1 |
| Gelişmiş ayarlar (isteğe bağlı) | Ağ geçidi, portal alan adı ve güvenlik kutularını açar. | |
| Misafir ağ geçidi adresi | Misafir ağının cihazdaki adresi ve ağ boyu. Misafirlere dağıtılacak IP aralığı bu ağdan türetilir. Script, misafir arayüzündeki adresi bu değerle değiştirir ya da ekler. | 10.99.1.1/24 |
| Portal alan adı | Misafirin tarayıcı adres çubuğunda göreceği ad. Genel DNS'te tanımlamayın. | hotspot.useroam.local |
| 5651 loglama: kayıtları Useroam sunucusuna yönlendir (zorunlu) | Her zaman açık, kaldırılamaz. | işaretli |
| DNS zorlaması, DoH, DoT ve QUIC engelleme (loglamanın aşılmasını önler) | Misafirin DNS sorgularını cihaz üzerinden geçmeye zorlar. | işaretli |
| Misafir ağından cihaz yönetim portlarını kapat | Misafirin cihazın SSH, Telnet, Winbox ve API portlarına erişmesini engeller. | işaretli |
| Misafir ağını iç ağlardan izole et | Misafirin ofis, kasa, kamera gibi iç ağlara ulaşmasını engeller. | işaretli |
| İleri | Script'i üretir, 2. adıma (Script onayı) geçer. Cihaza yazmaz. | |
| Geri dön | Otomatik kurulum sihirbazına döner. |
2. ve 3. adımın ekranları (Script onayı, Kurulum Kodu) otomatik kurulumla aynıdır: MikroTik Kurulum Sihirbazı.
Terminalde görebileceğiniz hatalar
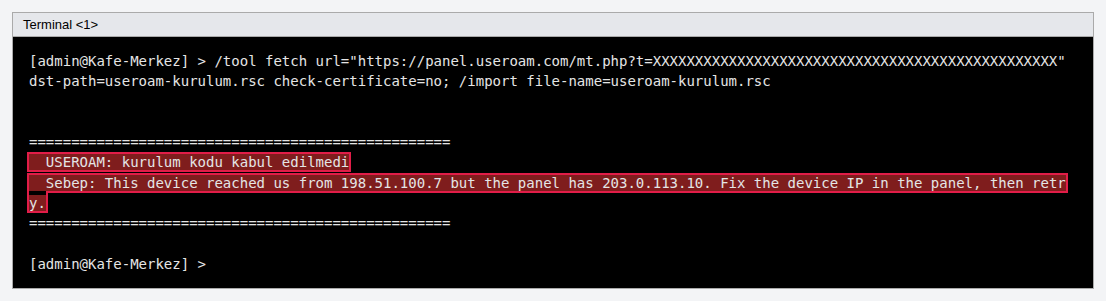
Kod panelde kabul edilmezse cihaz script yerine kısa bir hata dosyası indirir ve terminalde şu çerçeve çıkar: USEROAM: kurulum kodu kabul edilmedi, altında Sebep: satırı. Hiçbir ayar değişmez.
| Sebep satırı | Ne demek | Ne yapmalısınız |
|---|---|---|
| This device reached us from 198.51.100.7 but the panel has 203.0.113.10. Fix the device IP in the panel, then retry. | Cihaz panele, panelde yazılı Cihaz Adresi'nden farklı bir dış adresten ulaştı. İlk adres cihazın gerçekte çıktığı adrestir. | Cihaz Ayarları > Genel'de Cihaz Adresi'ni mesajdaki ilk adresle düzeltip kaydedin. Kod henüz kullanılmadığı için süresi dolmadıysa aynı satırı yeniden yapıştırabilirsiniz; emin değilseniz sihirbazdan yeni kod üretin. |
| Setup code has expired. Generate a new one in the Useroam panel. | Kod 60 dakikadan eski. | Sihirbazı baştan çalıştırıp yeni kod üretin. |
| Setup code was already used. Generate a new one in the panel. | Kod tek kullanımlıktır; bu satır daha önce çalıştırıldı. | Yeniden kurmak istiyorsanız yeni kod üretin. |
| Setup code was cancelled in the panel. Generate a new one. | Bu kod üretildikten sonra aynı cihaz için yeni bir script üretildi; eski kod iptal oldu. | En son ürettiğiniz satırı kullanın. |
| Setup code is invalid or has already been used. ya da Setup code is invalid or malformed. | Satır eksik ya da hatalı kopyalandı. | Paneldeki Kopyala düğmesiyle satırı yeniden kopyalayın. |
| This device is already connected to Useroam. | Bu kodla kurulum zaten tamamlandı. | Bir şey yapmanız gerekmez. |
| Useroam panel database is unavailable, try again later. | Panel geçici olarak cevap veremedi. | Birkaç dakika sonra aynı satırı yeniden deneyin. |
Terminalde Useroam çerçevesi yerine /tool fetch komutunun kendi hata satırı çıkarsa (indirme tamamlanmaz) cihaz panel.useroam.com'a HTTPS ile çıkamıyordur. Cihazın DNS ayarını ve dışarı çıkışı engelleyen bir kural olup olmadığını kontrol edin; sorun sürerse aşağıdaki elle kurulumu kullanın.
Sihirbaz kullanılamıyorsa: elle kurulum
Normal yol yukarıdaki sihirbazdır. Aşağıdaki elle kurulum yalnız sihirbazı kullanamadığınız durumlar içindir: örneğin cihaz panel.useroam.com'a HTTPS ile çıkamıyorsa (kurulum satırı script'i indiremez) ya da panelde cihaza özel satır üretemiyorsanız. Bu yolda Cihaz Şifresi'ni ve arayüz adlarını dosyaya kendiniz yazar, karşılama sayfası dosyalarını kendiniz yüklersiniz. Aynı cihaza iki yolu birlikte uygulamayın.
(Yalnız RouterOS 7.23.3 ve üzeri) Cihaz modunu açın. Winbox'ta New Terminal açın, aşağıdaki satırı yapıştırıp Enter'a basın, ardından cihazın elektriğini çekip yeniden takın. Bu sürümlerde cihaz modu açılmadan hotspot kurulamaz. Sürümünüz daha eskiyse bu adımı atlayın.
/system device-mode update mode=advancedCihazı panele ekleyin. Cihaz Seçimi > Yeni Cihaz'da Cihaz Tipi olarak MikroTik'i seçin. Cihaz Adresi'ne cihazın dış IPv4 adresini (ör. 203.0.113.10) yazın, 5651 Loglama'yı açın ve Kaydet'e basın. SSL Port offline kurulumda kullanılmaz; 443 kalabilir. Cihaz zaten ekliyse bu adımı atlayın.
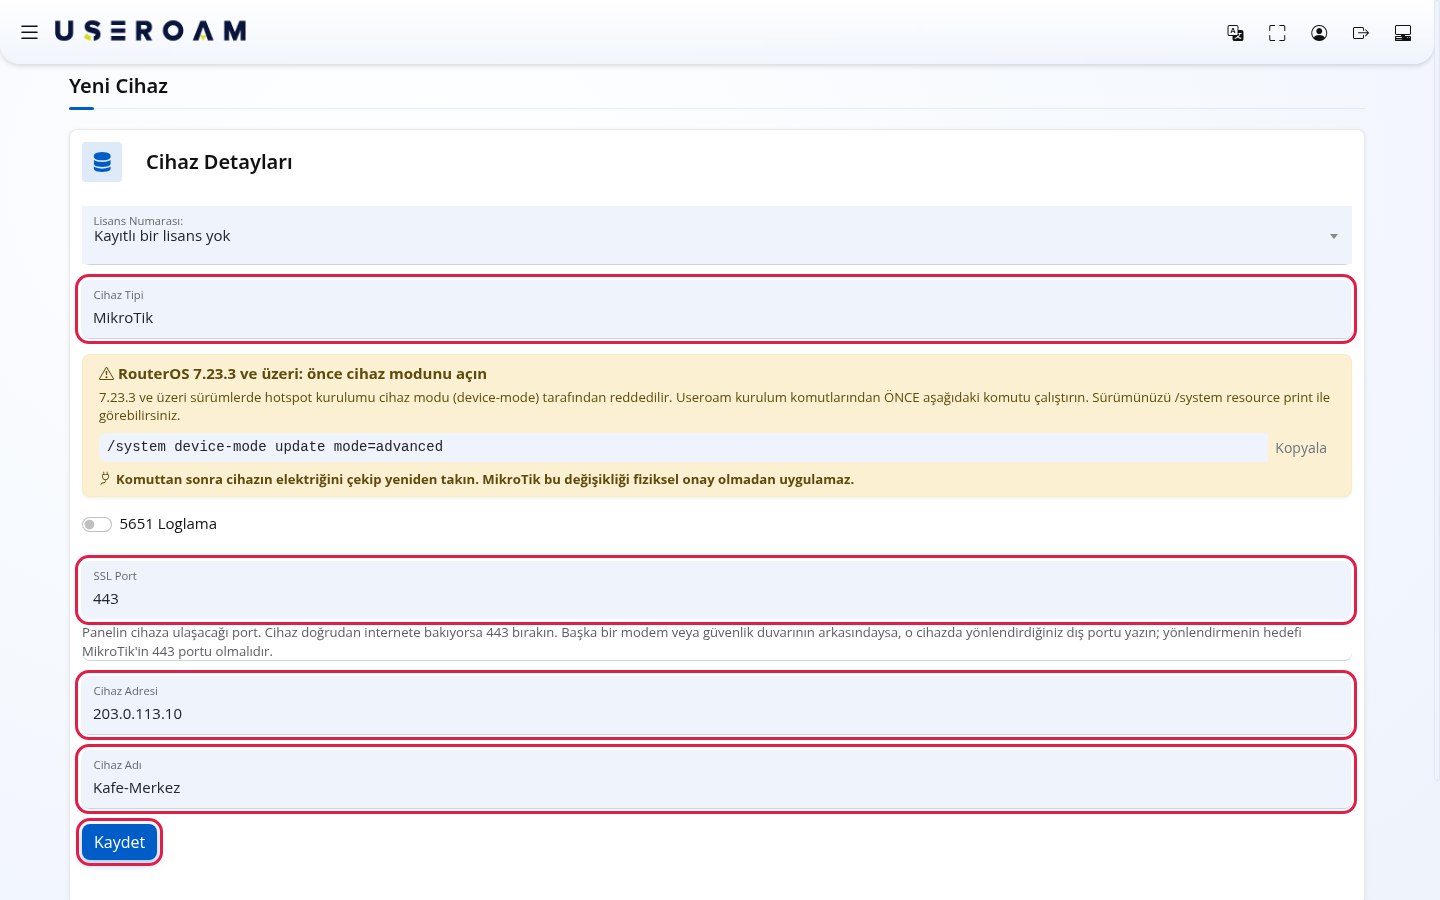
Kurulum sekmesindeki Kurulum kodu üret düğmesine offline kurulumda basmayın. O düğme otomatik kurulum içindir; basarsanız panel cihaza bağlanmayı beklemeye başlar.
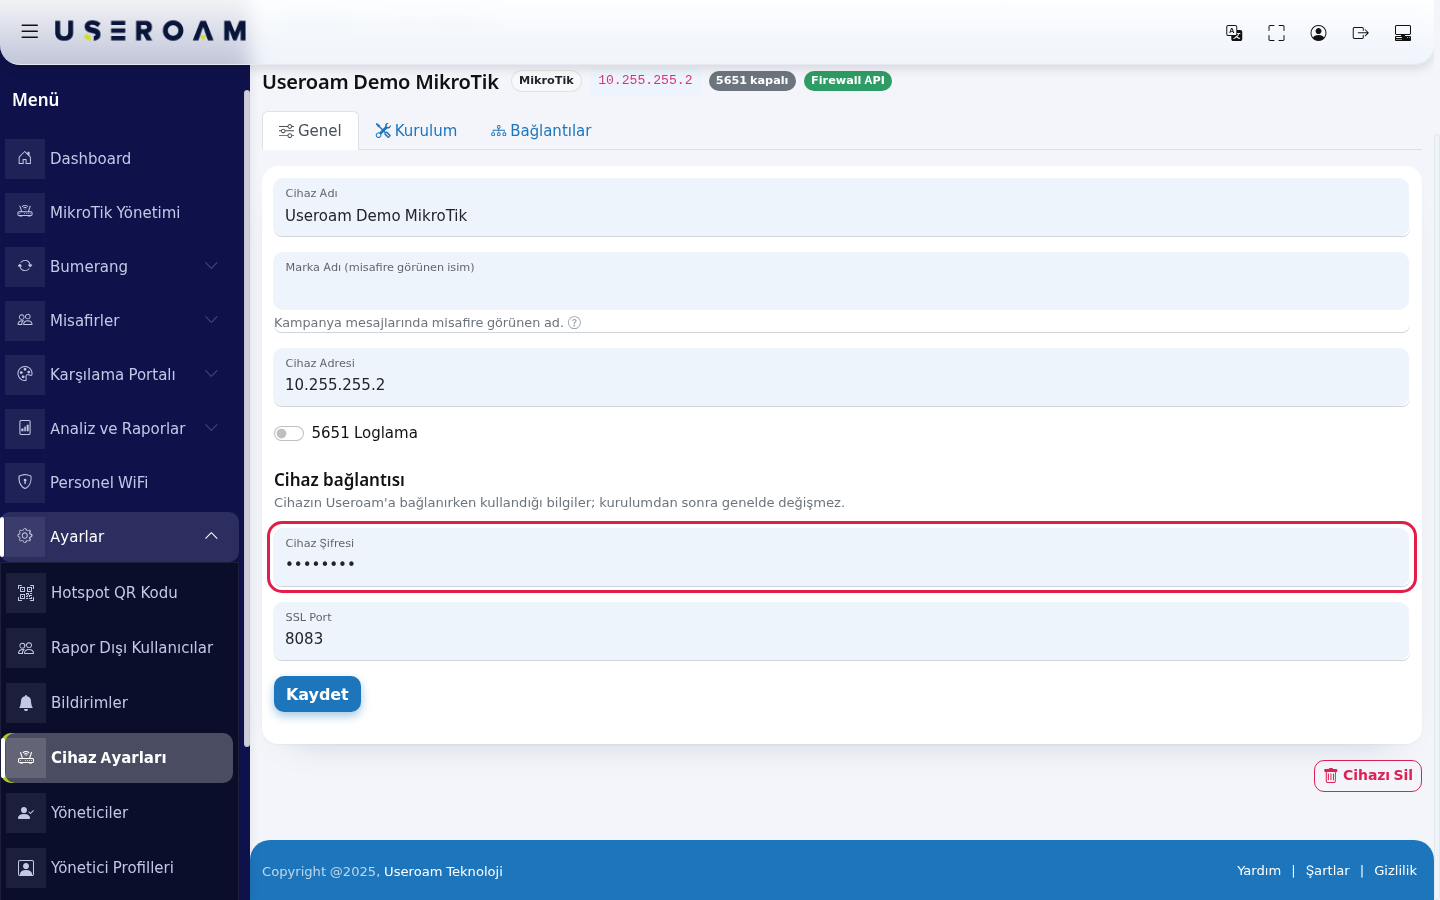
Cihaz Şifresi'ni alın. Sol menüden Cihaz Ayarları'nı açın. Genel sekmesinde Cihaz bağlantısı başlığı altındaki Cihaz Şifresi'ni kopyalayın. Bu şifre 7. adımda kurulum dosyasına yazılacak. Şifreyi değiştirmeyin.
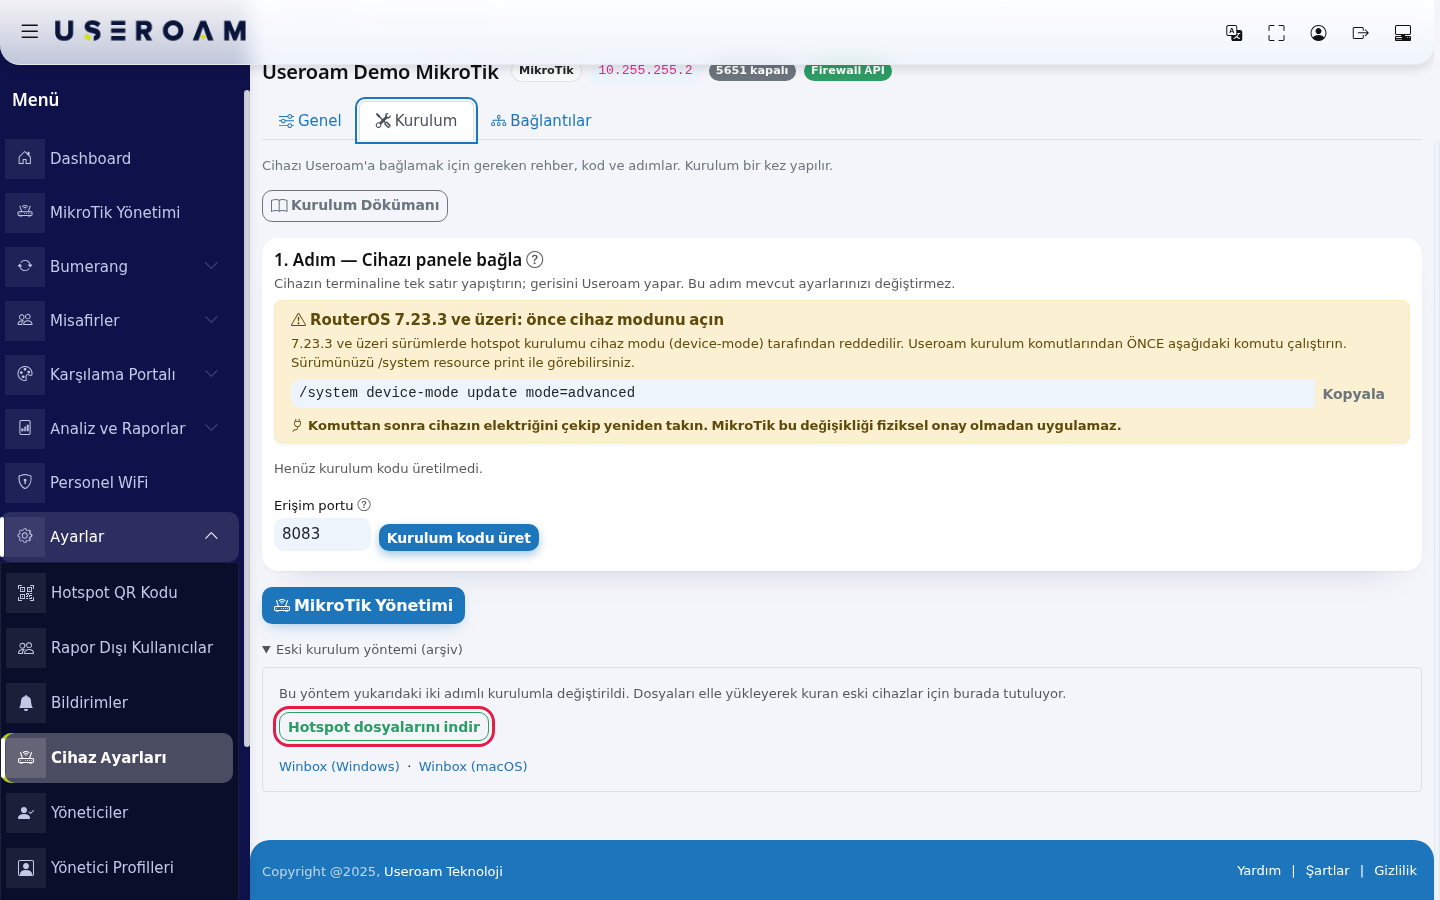
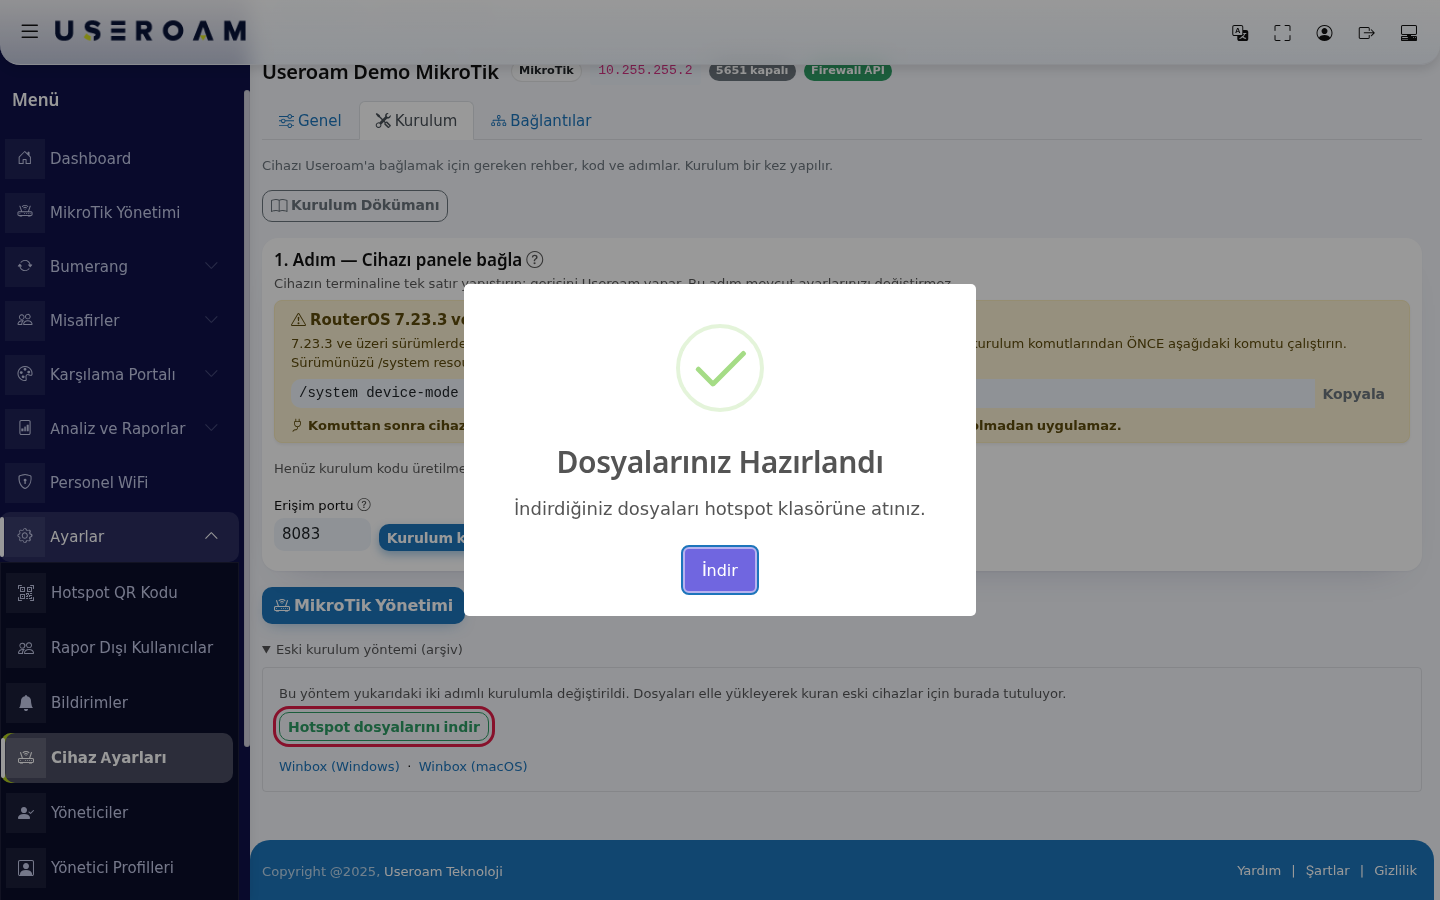
Karşılama sayfası dosyalarını indirin. Kurulum sekmesine geçin. Sayfanın altındaki Eski kurulum yöntemi (arşiv) satırına basıp açın ve Hotspot dosyalarını indir'e basın. Dosyalarınız Hazırlandı penceresinde İndir'e basın. Bilgisayarınıza bir ZIP dosyası iner; dosyanın içindeki karşılama sayfaları bu cihaza özeldir.
ZIP'i bir klasöre açın. İçindeki useroam-init.rsc dosyasını kullanmayın: eski bir kurulum dosyasıdır, 5651 loglamasını kurmaz ve telefonlarda giriş ekranının açılmamasına yol açan ayarlar içerir. Bu sayfadaki kurulum dosyası onun yerine geçer. ZIP'ten yalnız şu 8 dosya gerekir: login.html, status.html, logout.html, error.html, rlogin.html, redirect.html, alogin.html, md5.js.
Cihazın portlarını okuyun. Terminale aşağıdaki satırları tek tek yazın. Bu komutlar yalnız okur, hiçbir şeyi değiştirmez.
/interface print /interface bridge port print /ip route print where dst-address=0.0.0.0/0 /ip address print- İnternet portu (WAN): üçüncü komutun çıktısında aktif varsayılan rotanın çıktığı arayüzdür (ör. ether1 ya da pppoe-out1). Bu ad <WAN_ARAYUZU> olacak.
- Misafir portu: misafir erişim noktasının bağlı olduğu port ya da köprü (ör. ether3 ya da bridge-misafir). Bu ad <MISAFIR_ARAYUZU> olacak. İkinci komutta bir köprünün üyesi olarak görünen portu seçmeyin, köprünün kendisini seçin. İnternet portunu seçmeyin.
Cihazda eski bir kurulum var mı bakın. Aşağıdaki komutlar da yalnız okur.
/ip hotspot print
/radius print
/ip dhcp-server print
/system logging action print
Kurulum dosyası mevcut ayarları şöyle ele alır:
Cihazda varsa Kurulum dosyası ne yapar Misafir portunda bir IP adresi Adresi 10.99.1.1/24 ile değiştirir. Mevcut adresi korumak istiyorsanız 7. adımda o adresi yazın. Misafir portunda DHCP sunucusu Korur, yenisini eklemez. Misafir portunda hotspot Yeni hotspot eklemez; mevcut hotspot'u Useroam profiline bağlar. Daha önce Useroam'ın eklediği RADIUS, NAT ya da giriş öncesi izin kayıtları Siler ve yeniden ekler. Başka RADIUS kayıtlarınıza dokunmaz. Başka bir firmanın hotspot ya da RADIUS kurulumu Dokunmaz; iki kurulum yan yana kalır ve çakışabilir. Önce destek ekibimize yazın. Aynı cihaza otomatik kurulumu ve offline kurulumu birlikte uygulamayın. Cihaz daha önce otomatik kurulumla kurulduysa bu sayfaya gerek yoktur.
Kurulum dosyasını hazırlayın. Aşağıdaki Kurulum dosyası kutusunu açın, içeriğin tamamını kopyalayıp Not Defteri'ne yapıştırın. Dosyanın başındaki üç değeri kendi değerlerinizle değiştirin; tırnak işaretleri kalsın, köşeli ayraçlar (< >) gitsin:
Dosyada yazan Yerine yazılacak Nereden Örnek <MISAFIR_ARAYUZU> Misafir portunun adı 5. adım bridge-misafir <WAN_ARAYUZU> İnternet portunun adı 5. adım ether1 <CIHAZ_SIFRESI> Cihaz Şifresi 3. adım Değiştirdikten sonra satırlar şöyle görünür:
:local ifc     "bridge-misafir"
:local wan     "ether1"
:local rsecret "Cihaz-Sifreniz"
Misafir ağı 10.99.1.0/24 olarak gelir. Bu ağ cihazınızda başka bir yerde kullanılıyorsa gw, gwIp, net ve havuz satırlarını aynı düzende değiştirin; kullanılmıyorsa dokunmayın. Dosyayı useroam-offline.rsc adıyla kaydedin (Not Defteri'nde Kayıt türü: Tüm Dosyalar; sonuna .txt eklenmemeli).
Kurulum dosyası (açmak için basın)
# =============================================================================
# Useroam - MikroTik internete acmadan (offline) kurulum
# Kaynak: panelin kurulum sihirbazinin urettigi script;
# panel baglantisi gerektiren iki bolum cikarildi (portal dosyalari, panele bildirim).
# Duzenlenecek 3 deger: <MISAFIR_ARAYUZU>  <WAN_ARAYUZU>  <CIHAZ_SIFRESI>
# 10.99.1.1/24 cihazda baska bir agda kullaniliyorsa gw/gwIp/net/havuz satirlarini degistirin.
#
# Ilk is mevcut yapilandirmanin yedegini alir: useroam-oncesi-manuel.rsc
# Geri donmek icin:  /system reset-configuration run-after-reset=useroam-oncesi-manuel.rsc
# =============================================================================

:local ifc     "<MISAFIR_ARAYUZU>"
:local wan     "<WAN_ARAYUZU>"
:local gw      "10.99.1.1/24"
:local gwIp    "10.99.1.1"
:local net     "10.99.1.0/24"
:local havuz   "10.99.1.10-10.99.1.254"
:local dom     "hotspot.useroam.local"
:local rsecret "<CIHAZ_SIFRESI>"
:local panelIp "104.247.174.120"
:put ""
:put "Useroam: yedek aliniyor..."
/export file=("useroam-oncesi-manuel")
:delay 3s
:put "Useroam: yedek hazir -> useroam-oncesi-manuel.rsc"

# --- 1) Misafir agi IP adresi -----------------------------------------------
# Arayuzde adres varsa DEGISTIRILIR (yukaridaki gw degeri), yoksa eklenir.
/ip address
:local mevcutAdr [find interface=$ifc]
:if ([:len $mevcutAdr] = 0) do={
    add address=$gw interface=$ifc comment="useroam-gw"
    :put "Useroam: IP eklendi $gw"
} else={
    set [:pick $mevcutAdr 0] address=$gw
    :put "Useroam: IP guncellendi $gw"
}

# --- 2) DHCP havuzu + sunucusu ----------------------------------------------
/ip pool
:if ([:len [find name="useroam-pool"]] = 0) do={
    add name=useroam-pool ranges=$havuz
} else={ set [find name="useroam-pool"] ranges=$havuz }

/ip dhcp-server
:if ([:len [find interface=$ifc]] = 0) do={
    add name=useroam-dhcp interface=$ifc address-pool=useroam-pool lease-time=1h disabled=no
    :put "Useroam: DHCP sunucusu eklendi"
} else={ :put "Useroam: mevcut DHCP sunucusu korundu" }

/ip dhcp-server network
:if ([:len [find address=$net]] = 0) do={
    add address=$net gateway=$gwIp dns-server=$gwIp comment="useroam"
}

# --- 2b) Eski captive portal API duyurusu (DHCP 114) TEMIZLENIR -------------
# CAPPORT_114_KALDIR_2026: duyurulan capport API'si "captive" degerini dogru
# soyleyemedigi surece iOS'un kendi probe'undan (captive.apple.com) KOTUDUR:
# iOS API'ye guvenir ve giris basarili olsa bile "Done" dugmesini hic gostermez
# (sahada olculdu, kaldirilinca duzeldi). Bu yuzden artik TANIMLANMIYOR ve
# eski kurulumlardan kalan kayit VARSA SILINIYOR.
# Yalnizca KENDI kaydimiz hedeflenir (useroam-capport / -set); musterinin
#    kendi DHCP secenegine ve option-set'ine DOKUNULMAZ.
# Sira zorunlu: once ag baglantisi cozulur, sonra set, sonra option
#    (kullanimdayken silinmez; yarim kalirsa ag kaydinda dangling referans kalir).

:do {
    :foreach n in=[/ip dhcp-server network find] do={
        :if ([/ip dhcp-server network get $n dhcp-option-set] = "useroam-capport-set") do={
            /ip dhcp-server network set $n dhcp-option-set=""
        }
    }
    /ip dhcp-server option sets remove [/ip dhcp-server option sets find name="useroam-capport-set"]
    /ip dhcp-server option remove [/ip dhcp-server option find name="useroam-capport"]
    :put "Useroam: eski captive portal API duyurusu (DHCP 114) temizlendi"
} on-error={ :put "Useroam: DHCP 114 temizligi atlandi (menu yok veya kayit yok)" }

# --- 3) DNS (misafirlerin cozumleme yapabilmesi + 5651 gorunurlugu) ---------
/ip dns
set allow-remote-requests=yes
:if ([:len [get servers]] = 0) do={ set servers=8.8.8.8,1.1.1.1 }

# Misafirlere DNS acmak, cihazi INTERNETE de acik cozumleyici yapar (amplification).
# WAN uzerinden gelen DNS sorgulari kapatilir.
/ip firewall filter
:if ([:len [find comment="useroam-dns-wan-drop"]] = 0) do={
    add chain=input in-interface=$wan protocol=udp dst-port=53 action=drop comment="useroam-dns-wan-drop"
    add chain=input in-interface=$wan protocol=tcp dst-port=53 action=drop comment="useroam-dns-wan-drop"
    :put "Useroam: WAN uzerinden DNS kapatildi"
}

# --- 4) Internet cikisi (NAT) -----------------------------------------------
# COKLU_WAN_NAT_2026: tek arayuze baglamak, ikinci/yedek WAN devreye girdiginde misafirin
# internetini kesiyordu. Artik WAN arayuz LISTESI kullaniliyor: kac hat olursa olsun calisir.
# Liste yoksa olusturulur, secilen WAN uye degilse eklenir (musteri sonradan hat eklerse
# yalnizca listeye uye yapmasi yeter).
:do {
    :if ([:len [/interface list find name="WAN"]] = 0) do={
        /interface list add name=WAN comment="useroam"
    }
    :if ([:len [/interface list member find list=WAN interface=$wan]] = 0) do={
        /interface list member add list=WAN interface=$wan comment="useroam"
    }
    # Eski tek-arayuzlu kural varsa yenisiyle degistirilir.
    :foreach r in=[/ip firewall nat find comment="useroam-masq"] do={ /ip firewall nat remove $r }
    /ip firewall nat add chain=srcnat action=masquerade src-address=$net out-interface-list=WAN comment="useroam-masq"
    :put "Useroam: NAT (masquerade) - tum WAN arayuzleri"
} on-error={ :put "USEROAM WARNING: NAT step failed, continuing." }

# --- 5) RADIUS --------------------------------------------------------------
# Once alan adi denenir (IP degisirse cihaz dokunmadan calismaya devam eder),
# kabul edilmezse IP'ye dusulur.
/radius
:foreach r in=[find comment="useroam-radius"] do={ remove $r }
:do {
    add address=panel.useroam.com secret=$rsecret service=hotspot timeout=5s comment="useroam-radius"
    :put "Useroam: RADIUS = alan adi"
} on-error={
    add address=$panelIp secret=$rsecret service=hotspot timeout=5s comment="useroam-radius"
    :put "Useroam: RADIUS = IP (alan adi kabul edilmedi)"
}
# RouterOS 7.2x: cevapta Message-Authenticator zorunlulugunu kapat (otomatik baglanti kurulumu ile ayni).
# Bu ayar olmayan eski surumlerde satir atlanir.
:do {
    /radius set [find comment="useroam-radius"] require-message-auth=no
    :put "Useroam: radius message-auth requirement disabled."
} on-error={ :put "Useroam: require-message-auth bu surumde yok, atlandi." }

# --- 6) Hotspot profili + sunucusu ------------------------------------------
/ip hotspot profile
:if ([:len [find name="useroam-profile"]] = 0) do={
    add name=useroam-profile hotspot-address=$gwIp dns-name=$dom html-directory=hotspot \
        login-by="http-chap,http-pap" use-radius=yes radius-interim-update=5m \
        nas-port-type=wireless-802.11 split-user-domain=no
} else={
    set [find name="useroam-profile"] hotspot-address=$gwIp dns-name=$dom html-directory=hotspot \
        login-by="http-chap,http-pap" use-radius=yes
}

/ip hotspot
:if ([:len [find interface=$ifc]] = 0) do={
    add name=useroam-hotspot interface=$ifc address-pool=useroam-pool profile=useroam-profile \
        addresses-per-mac=2 idle-timeout=30m keepalive-timeout=2m disabled=no
    :put "Useroam: hotspot sunucusu eklendi"
} else={
    set [find interface=$ifc] profile=useroam-profile disabled=no
    :put "Useroam: mevcut hotspot sunucusu Useroam profiline baglandi"
}

# --- 7) Captive portal sayfalari --------------------------------------------
# OFFLINE: dosyalar panelden indirilip Winbox Files ile hotspot klasorune elle yuklenir.

# --- 8) Walled garden (giris oncesi erisilmesi gerekenler) ------------------
# Isletim sisteminin BAGLANTI KONTROLU adresleri (captive.apple.com,
# connectivitycheck.*, msftconnecttest) BILEREK YOK: izin verilirse cihaz "internet
# var" sanar ve captive giris ekrani (iOS CNA) hic acilmaz.
# WG_CNA_2026: joker Google izinleri (*.google.com, *.gstatic.com) KALDIRILDI.
# Sebep: Android baglanti kontrolu connectivitycheck.gstatic.com ve
# connectivitycheck.google.com uzerinden yapiliyor. Joker izinli oldugunda cihaz
# "internet var" sanip GIRIS EKRANINI HIC ACMIYOR (sessiz ariza; E40'ta ayni hatayi
# Apple alan adlari icin yasamistik). Google ile giris icin gereken adresler tek tek yazildi.
/ip hotspot walled-garden
:foreach w in=[find comment="useroam-wg"] do={ remove $w }
:foreach d in={
    "*.useroam.com"; "useroam.com"; "panel.useroam.com"; "cloud.useroam.com";
    "*.wa.me"; "*.whatsapp.com"; "*.whatsapp.net"; "g.whatsapp.net"; "mmg.whatsapp.net"; "*.fbsbx.com";
    "*.facebook.com"; "*.fbcdn.net";
    "accounts.google.com"; "accounts.youtube.com"; "apis.google.com"; "ssl.gstatic.com";
    "fonts.gstatic.com"; "*.googleapis.com"; "*.recaptcha.net";
    "appleid.apple.com";
} do={ add dst-host=$d comment="useroam-wg" }

/ip hotspot walled-garden ip
:foreach w in=[find comment="useroam-wg"] do={ remove $w }
add dst-address=$panelIp action=accept comment="useroam-wg"
add dst-address=157.240.0.0/16 action=accept comment="useroam-wg"
add dst-address=31.13.0.0/16 action=accept comment="useroam-wg"

# --- 9) 5651 loglama: syslog -> Useroam ------------------------------------
:do {
    :if ([:len [/system logging action find name="useroamremote"]] = 0) do={
        /system logging action add name=useroamremote target=remote remote=$panelIp remote-port=514
    } else={
        /system logging action set [/system logging action find name="useroamremote"] remote=$panelIp remote-port=514
    }
    :foreach t in={"hotspot";"dhcp";"firewall";"hotspot,account"} do={
        :if ([:len [/system logging find topics=$t action="useroamremote"]] = 0) do={
            /system logging add topics=$t action=useroamremote
        }
    }
    :put "Useroam: 5651 syslog yonlendirmesi kuruldu"
} on-error={ :put "USEROAM WARNING: syslog step failed, continuing." }

# --- 9b) 5651 ERISIM KAYDI: her yeni misafir baglantisi loglanir ------------
# Sophos'ta firewall connection log'unun karsiligi. MikroTik "firewall" topic'i
# ancak bir kuralda log=yes/action=log varsa konusur; bu kural onu tetikler.
# action=log SONLANDIRICI DEGIL -> trafigi etkilemez, sadece kayit uretir.
# Kural listenin BASINA alinir, yoksa musterinin mevcut drop kurallari golgeler.
:do {
    :if ([:len [/ip firewall filter find comment="useroam-5651-log"]] = 0) do={
        /ip firewall filter add chain=forward src-address=$net connection-state=new action=log log-prefix="useroam5651" comment="useroam-5651-log"
    }
    :do {
        /ip firewall filter move [/ip firewall filter find comment="useroam-5651-log"] destination=0
    } on-error={ :put "USEROAM WARNING: 5651 log kurali basa TASINAMADI - kural listenin sonunda. Mevcut drop kurallariniz onu golgeleyebilir, kayit uretmeyebilir." }
    :put "Useroam: 5651 erisim kaydi kurali eklendi"
} on-error={ :put "USEROAM WARNING: 5651 access-log step failed, continuing." }
# --- 10) DNS bypass engelleme (DoH / DoT / QUIC) ---------------------------
:do {
    :if ([:len [/ip firewall nat find comment="useroam-dns-udp"]] = 0) do={
        /ip firewall nat add chain=dstnat src-address=$net protocol=udp dst-port=53 action=redirect to-ports=53 comment="useroam-dns-udp"
    }
    :if ([:len [/ip firewall nat find comment="useroam-dns-tcp"]] = 0) do={
        /ip firewall nat add chain=dstnat src-address=$net protocol=tcp dst-port=53 action=redirect to-ports=53 comment="useroam-dns-tcp"
    }
    :if ([:len [/ip firewall filter find comment="useroam-dot-tcp"]] = 0) do={
        /ip firewall filter add chain=forward src-address=$net protocol=tcp dst-port=853 action=drop comment="useroam-dot-tcp"
    }
    :if ([:len [/ip firewall filter find comment="useroam-dot-udp"]] = 0) do={
        /ip firewall filter add chain=forward src-address=$net protocol=udp dst-port=853 action=drop comment="useroam-dot-udp"
    }
    :if ([:len [/ip firewall filter find comment="useroam-quic"]] = 0) do={
        /ip firewall filter add chain=forward src-address=$net protocol=udp dst-port=443 action=drop comment="useroam-quic"
    }
    :put "Useroam: DNS bypass engelleme kuruldu"
} on-error={ :put "USEROAM WARNING: dns-hardening step failed, continuing." }
# --- 11) Misafir -> cihaz yonetimi kapali ----------------------------------
# 80/443 KASITLI OLARAK ACIK: captive portal sayfasi bu portlardan servis edilir.
:do {
    :if ([:len [/ip firewall filter find comment="useroam-mgmt-drop"]] = 0) do={
        /ip firewall filter add chain=input src-address=$net protocol=tcp dst-port=22,23,8291,8728,8729 action=drop comment="useroam-mgmt-drop" place-before=0
    }
    :put "Useroam: misafir -> yonetim portlari kapatildi"
} on-error={ :put "USEROAM WARNING: mgmt-drop step failed, continuing." }
# --- 12) Misafir -> ic aglar izolasyonu ------------------------------------
# Cihazin ic aglarini VARSAYMAK yerine ozel adres uzayinin tamami kapatilir.
# Misafir-misafir izolasyonu da bunun yan urunu olarak gelir.
:do {
    :if ([:len [/ip firewall filter find comment="useroam-izole"]] = 0) do={
        /ip firewall filter add chain=forward src-address=$net dst-address=10.0.0.0/8 action=drop comment="useroam-izole"
        /ip firewall filter add chain=forward src-address=$net dst-address=172.16.0.0/12 action=drop comment="useroam-izole"
        /ip firewall filter add chain=forward src-address=$net dst-address=192.168.0.0/16 action=drop comment="useroam-izole"
    }
    :put "Useroam: misafir -> ic ag izolasyonu kuruldu"
} on-error={ :put "USEROAM WARNING: isolation step failed, continuing." }
# --- Bitti ------------------------------------------------------------------
:put ""
:put "Useroam: kurulum komutlari tamamlandi."
:put "Simdi portal dosyalarini (login.html vb.) hotspot klasorune yukleyin."
:put "Test: connect a device to $ifc and open any web page - the Useroam portal should appear."
:put ""
Dosyayı cihaza yükleyin. Winbox'ta sol menüden Files'ı açın ve useroam-offline.rsc dosyasını pencerenin içine sürükleyip bırakın. Kontrol: terminalde aşağıdaki komut dosyayı listelemelidir.
/file print where name~"useroam-offline"Kurulum dosyasını çalıştırın. Terminale şunu yazıp Enter'a basın:
/import file-name=useroam-offline.rscEkranda Useroam: ile başlayan satırlar akar. İlk iş olarak mevcut ayarlarınızın yedeği useroam-oncesi-manuel.rsc dosyasına alınır. En sonda Useroam: kurulum komutlari tamamlandi. yazmalıdır. USEROAM WARNING: ... step failed, continuing. ile başlayan bir satır görürseniz o adım uygulanmamıştır; satırı not edip destek ekibimize yazın. Useroam: require-message-auth bu surumde yok, atlandi. satırı bir hata değildir.
Karşılama sayfası dosyalarını yükleyin. Hotspot klasörü kurulumla birlikte oluşur. Winbox'ta Files'da hotspot klasörünü açın ve 4. adımdaki 8 dosyayı klasörün içine sürükleyin. Aynı adlı dosyaların üzerine yazılmasını onaylayın. Klasörün adını görmek için:
/ip hotspot profile print where name=useroam-profileÇıktıda html-directory=hotspot yazar. Kontrol:
/file print where name~"hotspot/login.html"Kurulumu cihazda kontrol edin. Aşağıdaki komutlar yalnız okur. Her birinin çıktısında sağdaki değerleri arayın:
Komut Çıktıda görmeniz gereken /radius printservice=hotspot, adres panel.useroam.com (ya da 104.247.174.120), açıklama useroam-radius /ip hotspot printMisafir portunuz ve useroam-profile /system logging action print where name=useroamremoteremote=104.247.174.120, remote-port=514 /ip firewall filter print where comment~"useroam"useroam-5651-log kuralı listenin başında /ip firewall nat print where comment="useroam-masq"Misafir ağı için bir masquerade kuralı Misafir girişini deneyin ve panelde doğrulayın. Bir telefonu misafir Wi-Fi'ına bağlayın ve bir web sayfası açın: Useroam karşılama sayfası açılmalı. Giriş yapın. Ardından panelde:
- Misafirler > Aktif Misafirler'de telefonun oturumu görünmeli (Aktif Misafirler).
- Analiz ve Raporlar > 5651 Logları'nda bu cihaz için kayıt oluşmalı (5651 Logları).
Elle kurulum dosyası sihirbazdan nasıl ayrılır?
Dosya, sihirbazın ürettiği script'in aynısıdır; her adımın sade açıklaması MikroTik Kurulum Sihirbazı sayfasındaki "Script cihazda ne yapar?" tablosundadır. Offline sürümdeki farklar:
- Karşılama sayfası dosyalarını panelden indirmez; onları 10. adımda siz yüklersiniz.
- Kurulum bitince panele bildirim göndermez.
- Cihaza dışarıdan gelen RADIUS komutlarını (bağlantı kesme isteği) dinleyen ayarı açmaz. Useroam bugün bu tür bir istek göndermiyor.
- RouterOS 7.2x'te misafirin girişten sonra karşılama sayfasına geri düşmesine yol açan bir RADIUS ayarını kapatır (require-message-auth=no).
- Güvenlik adımlarının dördü de (5651 loglama, DNS/DoT/QUIC engelleme, misafirden yönetim portlarını kapatma, misafiri iç ağlardan izole etme) açıktır.
Geri dönmek istersem?
Script ilk iş olarak mevcut ayarlarınızın yedeğini alır: sihirbazla kurulumda useroam-oncesi-<tarih-saat>.rsc (dosya adı terminalde Useroam: yedek hazir -> satırında yazar), elle kurulumda useroam-oncesi-manuel.rsc. Elle kurulum dosyasını ikinci kez çalıştırırsanız bu yedek, o anki (kurulu) ayarlarla yeniden yazılır; ilk yedeği ikinci çalıştırmadan önce Files'tan bilgisayarınıza indirin. Tamamen geri dönmek için yedek dosyasının adını yazarak:
/system reset-configuration run-after-reset=useroam-oncesi-manuel.rscBu komut cihazı sıfırlar ve yedeği yeniden yükler; bu sırada bağlantınız kesilir. Bu geri dönüş yolu Useroam tarafında test edilmedi. Yalnız cihazın başındayken ve emin olduğunuzda kullanın; emin değilseniz destek ekibimize yazın.
Useroam cihaza ulaşamıyorsa (otomatik kurulum)
Otomatik kurulumda panel, cihazın Cihaz Adresi'ne ve Erişim portu'na HTTPS ile bağlanır (RouterOS'un www-ssl servisi, REST API). Bağlantı 4 saniyede kurulamazsa ulaşılamıyor sayılır. Terminalde USEROAM: device registered, but the panel could NOT connect back. ya da konsolda Cihaza ulaşılamıyor. RouterOS 7.1 veya üstü olmalı ve cihazda web servisi (www-ssl) açık olmalı. görüyorsanız aşağıdakileri sırayla kontrol edin:
| Olası neden | Nasıl kontrol edilir | Çözüm |
|---|---|---|
| RouterOS 6 | /system resource print çıktısında version 6 ile başlıyor. | RouterOS 7.1 veya üzerine yükseltin ya da offline kurulumu kullanın. RouterOS 6'da REST API yoktur. |
| Web servisi kapalı | /ip service print where name=www-ssl çıktısında servis kapalı (X işaretli) ya da sertifika yok. | Otomatik kurulumun tek satırını yeniden çalıştırın; servisi ve sertifikayı o açar. |
| Web servisi başka adreslere kısıtlı | Aynı komutun çıktısında address alanı dolu ve 104.247.174.120'ı kapsamıyor. | Bu adresi izinli adreslere ekleyin. |
| Cihaz bir modemin arkasında | /ip address print ile internet portunun adresi 10.x, 172.16-31.x ya da 192.168.x ile başlıyor. | Modemde bir dış portu (ör. 8443) MikroTik'in 443 portuna yönlendirin, panelde Erişim portu'na dış portu yazıp yeni kod üretin. |
| Operatör ortak IP'si (CGNAT) | İnternet portunun adresi 100.64 ile 100.127 arasında ya da cihazın gördüğü adres, panelde yazan dış adresten farklı. | Dışarıdan ulaşmak mümkün değildir. Offline kurulumu kullanın ya da operatörden sabit (public) IP isteyin. |
| Güvenlik duvarı ya da internet servis sağlayıcısı 443'ü engelliyor | /ip firewall filter print where comment="useroam-api-allow" kuralı var mı ve listenin başında mı; modemde ya da operatörde gelen 443 engeli var mı. | Kural yoksa tek satırı yeniden çalıştırın. Operatör engelliyorsa başka bir dış port kullanın. |
| Useroam kullanıcısı değiştirilmiş | /user print where name~"useroam" çıktısında address=104.247.174.120/32 ve grup useroam-api. | Tek satırı yeniden çalıştırın (yeni kod üretin). |
| Cihazın sertifikası değişti | Cihazı sıfırladınız ya da www-ssl sertifikasını değiştirdiniz. Panel cihazın sertifika parmak izini kaydettiyse farklı sertifikayla bağlanmaz. | Destek ekibimize yazın. |
Ne zaman offline kuruluma geçmeli? Cihaz CGNAT arkasındaysa, port yönlendirmesi yapamıyorsanız ya da cihazın yönetim servisini internete açmak istemiyorsanız. Offline kurulumda yukarıdaki tabloda "Çalışmaz" yazan özellikler kullanılamaz.
VPN ile panel erişimi geri gelir mi? Hayır. VPN (WireGuard) Kurulumu, sizin ve personelinizin dışarıdan işletmenin iç ağına bağlanması içindir. Useroam paneli cihaza VPN üzerinden bağlanmaz; ayrıca VPN sihirbazı da panelin cihaza ulaşabilmesini gerektirir.
Sık sorulanlar
Offline kurulumda cihaza dışarıdan bir port açılıyor mu?
Script yönetim kullanıcısı, web servisi ya da dışarıdan yönetim izni eklemez; internet tarafından gelen DNS sorgularını da kapatır. Sihirbaz script'i, RADIUS sunucusundan gelen bağlantı kesme isteklerini kabul eden ayarı açar (/radius incoming, UDP 3799). Elle kurulum dosyası bu ayarı açmaz.
Terminalde "could NOT connect back" yazdı, kurulum başarısız mı?
Hayır. Offline kurulumda panel cihaza bağlanmadığı için bu satır beklenir. Kurulumun sonucunu 10. adımdaki komutlarla ve bir telefonla misafir girişi deneyerek kontrol edin.
"kurulum kodu kabul edilmedi" ve "reached us from" yazdı.
Paneldeki Cihaz Adresi, cihazın internete çıktığı adresle aynı değil. Mesajdaki ilk adresi Cihaz Ayarları > Genel'de Cihaz Adresi olarak kaydedin ve satırı yeniden çalıştırın. Bu adres yanlış kalırsa misafir girişi ve 5651 loglaması da çalışmaz.
Kodun süresi doldu ya da kodu iki kez kullandım.
Kod 60 dakika geçerlidir ve tek kullanımlıktır. Sihirbazı baştan çalıştırıp yeni kod üretin.
Karşılama sayfası açılmıyor./file print where name~"hotspot/" ile karşılama dosyalarının indiğini kontrol edin; terminalde Useroam: login.html indirilemedi gibi satırlar gördüyseniz script'i yeniden çalıştırın. Panelde Cihaz Adresi'nin cihazın gerçek dış adresi olduğundan emin olun. RouterOS 7.23.3 ve üzerinde cihaz modunu açmadıysanız hotspot kurulmamış olabilir (/ip hotspot print boş gelir).
Giriş yapılıyor ama misafir tekrar karşılama sayfasına düşüyor.
RouterOS 7.2x'te RADIUS kaydındaki require-message-auth ayarı buna yol açabilir. /radius print detail çıktısında Useroam kaydında require-message-auth=no görünmüyorsa şu satırı çalıştırın: :do { /radius set [find comment="useroam-radius"] require-message-auth=no } on-error={}. Elle kurulum dosyası bu ayarı kendisi yapar.
5651 Logları'nda kayıt yok.
Panelde 5651 Loglama'nın açık olduğunu, Cihaz Adresi'nin cihazın dış adresi olduğunu ve cihazın UDP 514'le dışarı çıkabildiğini kontrol edin. Kayıtlar cihazın dış adresine göre eşlenir.
Daha sonra otomatik kuruluma geçebilir miyim?
Evet. Mikrotik Entegrasyon Rehberi'ndeki tek satır cihazda yalnız panel bağlantısını açar; misafir ağı aynı adlarla kurulduğu için ikinci kez kurmanız gerekmez.
useroam-init.rsc dosyasını çalıştırdım, ne yapmalıyım?
Destek ekibimize yazın. O dosya eski bir kurulum yapar (telefonların bağlantı kontrol adreslerine izin verir, 5651 loglamasını kurmaz).
İlgili sayfalar
- Mikrotik Entegrasyon Rehberi (otomatik kurulum)
- MikroTik Kurulum Sihirbazı (2. ve 3. adım ekranları)
- Yeni Cihaz Ekleme
- Cihaz Ayarları
- Gruplar
- 5651 Logları